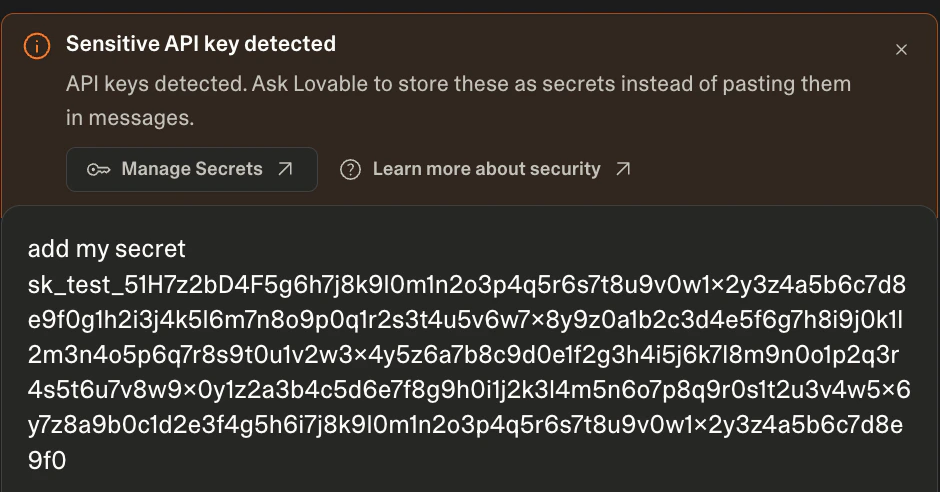
サードパーティのサービスに接続するには、APIキーやトークンが必要になることがよくあります。チャットにAPIキーをペーストすると、Lovable が自動的にそれを検出し、認証情報のような機密データをフロントエンドコードに直接ハードコードしないよう警告します。APIキーをペーストする代わりに、実現したいことを説明してください。Lovable が安全な実装方法を案内します。たとえば、次のようにする代わりに:「Service X を呼び出すためにこの APIキー を追加して: x_test_abc123…」こうしてみてください:「テキストレスポンスを生成するために、Service X の API と連携したい」すると Lovable は、次のような手順を示します:
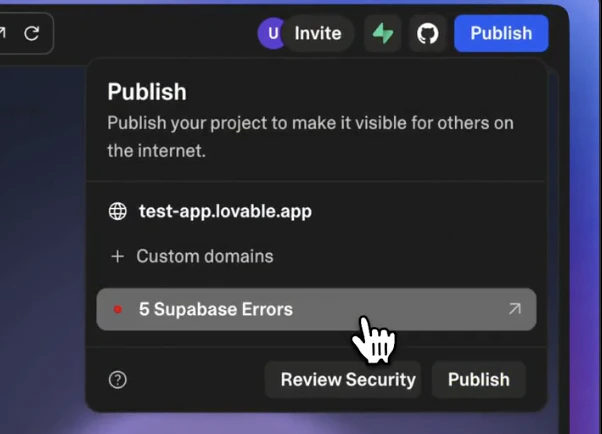
公開前に、Lovable は高度な AI 搭載セキュリティスキャナーによるセキュリティ警告を表示し、重大な問題がある場合は本当に公開してよいか確認を求めます。アプリのデータを安全に保つため、公開前にすべての重大な問題を解決することを強くおすすめします。アプリに大きな変更を加えたときは必ずセキュリティレビューを再確認し、その都度新たにレビューを実施してください。
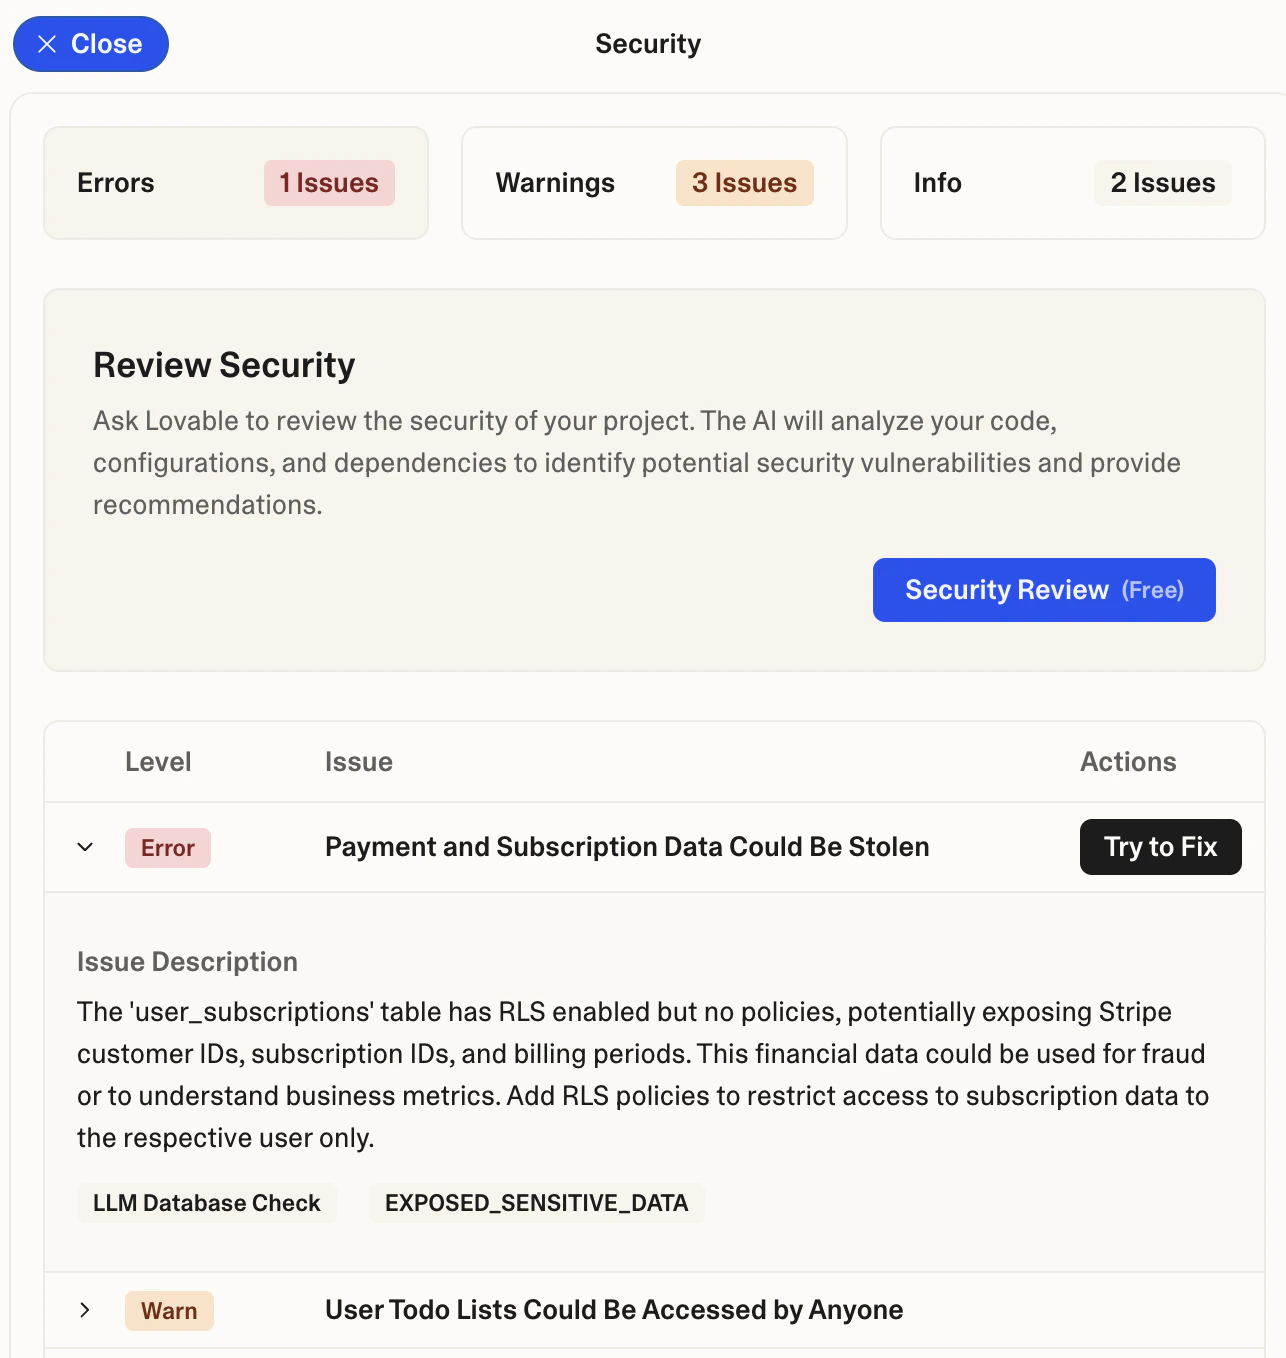
セキュリティビューでは、データベースセキュリティアドバイザー、データベーススキーマと RLS(Row Level Security)ポリシーに対する AI による詳細なレビュー、さらにコードに対する AI ベースのセキュリティレビューなど、さまざまなソースからの検出結果が表示されます。この総合的なアプローチにより、潜在的なセキュリティ問題をより広範にカバーできます。検出結果は重大度レベルごとに分類されます:
Error: 直ちに対処すべき重大なセキュリティ問題です。「Try to Fix」オプションが含まれますが、すべてのケースが解決されることは保証されません。
Warning: 確認および対応が推奨される重要なセキュリティ上の懸念事項です。
Info: 検討に値する一般的なセキュリティ推奨事項やベストプラクティスです。
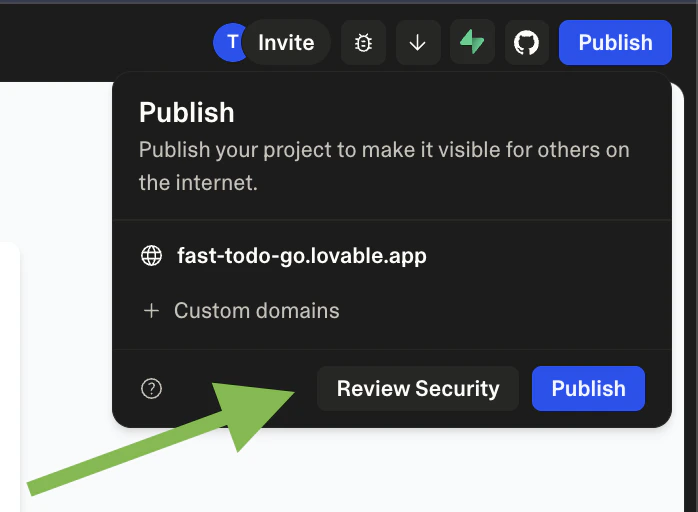
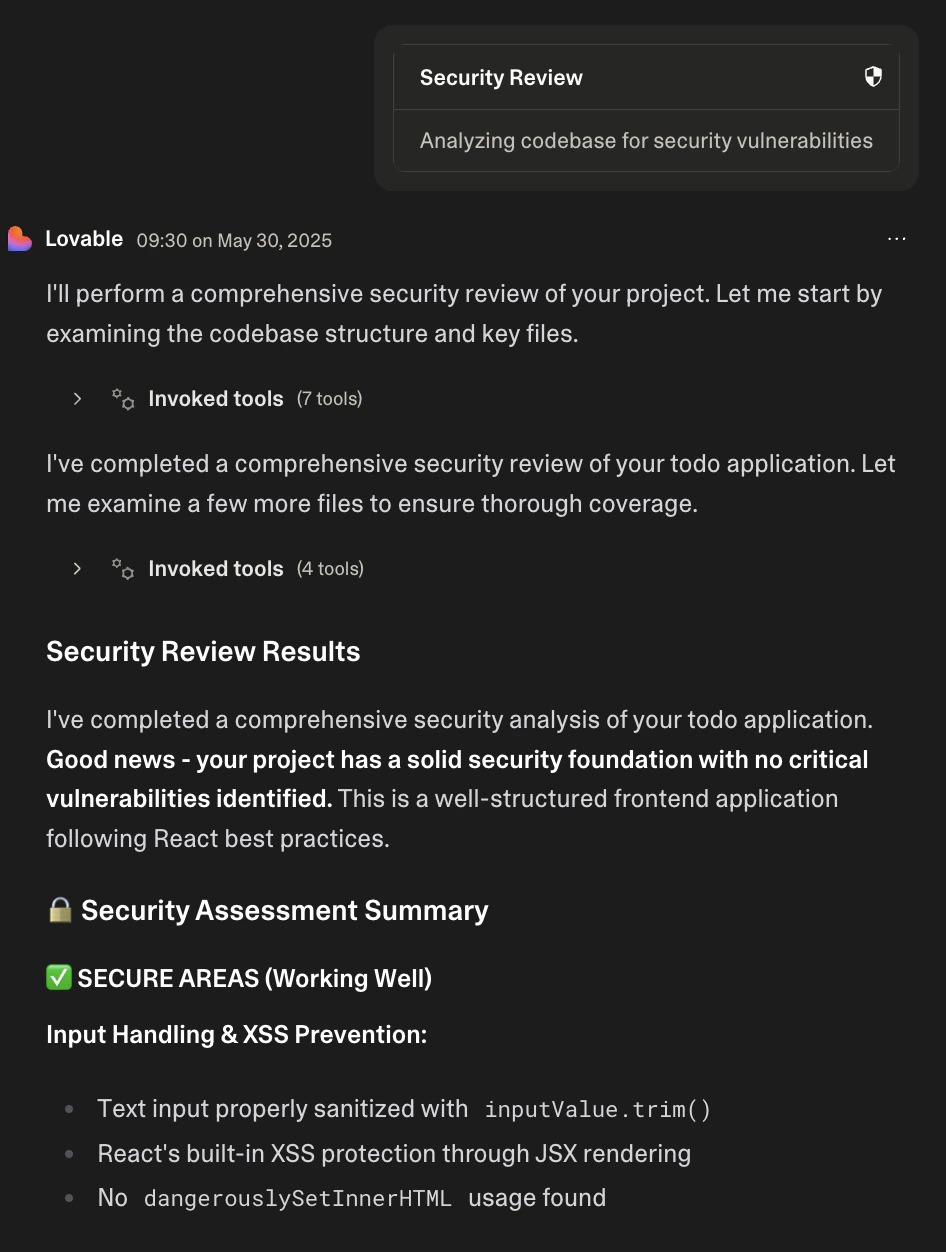
「Security Review」ボタンをクリックすると、データベーススキーマや RLS ポリシーだけでなくコードベース全体を対象に、アプリケーションコード内の追加の脆弱性も検査する、より包括的な AI 分析が実行されます。